Keamanan Jaringan Meteran Daya: Melindungi Pembacaan dan Konfigurasi
Keamanan jaringan meter daya dimulai dengan mengetahui perangkat mana yang dapat mengakses meter, perintah apa yang dapat mereka kirimkan dan bagaimana instalasi pulih setelah perubahan konfigurasi. Inventarisasi meter dan gateway, batasi komunikasi hanya ke sistem yang disetujui, pisahkan pembacaan rutin dari akses konfigurasi, dan uji pemulihan tanpa mengganggu proses listrik. Koneksi Modbus yang berfungsi bukanlah bukti komunikasi yang terautentikasi atau terenkripsi. Periksa kemampuan dari instrumen yang tepat dan setiap gateway daripada berasumsi bahwa koneksi Ethernet, kabel serial, atau kata sandi pada satu aplikasi melindungi seluruh jalur.
Panduan ini berkaitan dengan perencanaan pertahanan untuk instalasi pengukuran yang berwenang. Untuk membangun koneksi yang berfungsi terlebih dahulu, gunakan panduan pengaturan Modbus meter daya. Perubahan jaringan harus mengikuti persetujuan operasional dan prosedur pemeliharaan lokasi.
Mulai dengan jalur komunikasi yang sebenarnya
Gambarkan jalur dari instrumen ke sistem yang mengkonsumsi pembacaannya. Sertakan bus serial, gateway serial-ke-jaringan, switch, laptop teknik, pengumpul data, jalur dukungan jarak jauh, dan penghubung cloud di mana mereka benar-benar ada. Bedakan perangkat yang memulai permintaan dari sistem yang hanya menerima data yang diekspor. Laptop pemeliharaan yang tidak terdokumentasi bisa lebih berpengaruh daripada dashboard yang dikendalikan dengan baik.
Catat model, firmware, opsi antarmuka, lokasi, pemilik, dan tujuan untuk setiap komponen. Simpan alamat jaringan dan pengenal unit serial dalam catatan konfigurasi yang terlindungi. Identifikasi bus bersama: mengganti gateway dapat mempengaruhi banyak meter meskipun nama tiket hanya satu. Pastikan siapa yang memiliki proses listrik dan siapa yang dapat mengotorisasi gangguan komunikasi.
Keluarga instrumen CNBYG BY194 menawarkan antarmuka RS485/MODBUS opsional dalam deskripsi produk yang dipublikasikan. Ini tidak menetapkan Ethernet asli, enkripsi, akun pengguna, atau izin peran untuk varian yang dipesan. Dapatkan manual spesifik dan dokumentasi gateway sebelum membuat klaim keamanan. Ilustrasi produk mengidentifikasi referensi eksternal dan tidak menunjukkan fitur keamanan yang terpasang.
Tentukan apa yang harus tetap dapat dipercaya
Untuk beberapa lokasi, prioritasnya adalah pelaporan energi yang andal. Yang lain menggunakan pembacaan untuk alarm, keputusan pengawasan, atau alokasi kontrak. Identifikasi konsekuensi dari data yang hilang, tertunda, atau diubah. Juga identifikasi perubahan konfigurasi yang dapat merusak pembacaan tanpa menghentikan komunikasi: rasio yang dimodifikasi, skala, satuan, atau jam dapat meninggalkan dashboard yang tampaknya sehat namun menampilkan informasi yang menyesatkan.
Dokumentasikan nilai mana yang bersifat informatif dan sistem mana yang bertindak berdasarkan nilai tersebut. Koneksi pengukuran seharusnya tidak memperoleh akses tulis yang tidak perlu hanya karena alat commissioning mendukungnya. Jika produk sebenarnya tidak menegakkan izin secara internal, nilai kontrol di gateway, batas jaringan, dan prosedur operasi harus dievaluasi. Catat kontrol tersebut sebagai langkah instalasi, bukan sebagai fungsi meter asli.
Itu Panduan NIST tentang Keamanan Teknologi Operasional menyediakan kerangka kerja yang berguna untuk menyeimbangkan keamanan dengan ketersediaan, keandalan, dan keselamatan. Rekomendasinya memerlukan penyesuaian sesuai instalasi. Rutinitas patching atau pemindaian komputer kantor tidak boleh diterapkan secara otomatis ke jaringan meter yang beroperasi.
Pisahkan jalur akses dan tanggung jawab
Pengambilan data rutin harus menggunakan akses minimum yang diperlukan untuk memperoleh pengukuran yang disetujui. Akses konfigurasi harus memiliki pemilik yang teridentifikasi, tujuan yang jelas, jendela waktu yang disetujui, dan catatan perubahan. Pastikan apakah pengumpul data, gateway, atau perangkat dapat menegakkan perbedaan tersebut. Jika tidak, dokumentasikan batasan pengimbang dan batasan residualnya.
Gunakan segmentasi jaringan yang disetujui dan aturan komunikasi eksplisit di mana didukung oleh arsitektur lokasi. Tentukan sumber, tujuan, dan layanan yang diizinkan dari aliran data nyata. Uji aturan tersebut dengan tim operasional. Aturan yang memblokir waktu atau layanan manajemen yang diperlukan dapat menciptakan kegagalan baru, jadi mulai dengan daftar ketergantungan yang akurat dan jalur pemulihan.
| Area pengendalian | Pertanyaan praktis | Bukti penerimaan |
|---|---|---|
| Inventaris aset | Apakah setiap meter dan gateway memiliki pemilik yang ditugaskan? | Catatan perangkat dan jalur yang telah ditinjau |
| Akuisisi rutin | Sistem mana yang diizinkan untuk membaca? | Daftar koneksi yang disetujui dan pengumpulan yang berhasil |
| Konfigurasi | Siapa yang dapat mengubah rasio, jam atau pengaturan? | Peran yang berwenang atau batasan kontrol yang didokumentasikan |
| Dukungan jarak jauh | Bagaimana akses dibuka dan ditutup? | Sesi terbatas waktu dan catatan penutupan |
| Pemulihan | Bisakah pengaturan yang benar dipulihkan? | Cadangan yang diuji dan pembacaan yang diverifikasi |
| Pemantauan | Bisakah data usang atau berubah dikenali? | Bendera kualitas dan catatan kejadian yang ditinjau |
Ini adalah kontrol kualitatif yang diadaptasi dari prinsip keamanan OT. Mereka bukan daftar periksa sertifikasi atau klaim bahwa instrumen yang digambarkan mengimplementasikan setiap fungsi.
Memahami batasan perlindungan protokol
Itu Spesifikasi Protokol Aplikasi Modbus menggambarkan permintaan, respons, fungsi, dan pengalamatan data. Jangan menganggap balasan normal sebagai bukti otorisasi pengirim. Perlindungan sebenarnya tergantung pada varian protokol, implementasi, dan kontrol di sekitar. Verifikasi klaim apa pun tentang komunikasi yang diautentikasi atau dienkripsi terhadap dokumentasi untuk kedua ujung.
VPN atau koneksi aman lain yang disetujui dapat melindungi segmen transportasi tertentu, tetapi tidak secara otomatis membatasi apa yang dilakukan pengguna jarak jauh yang terautentikasi setelah koneksi. Demikian pula, mengenkripsi komunikasi ke gateway tidak membuktikan bahwa segmen serial downstream-nya memiliki perlindungan yang sama. Dokumentasikan setiap batasan secara terpisah dan identifikasi di mana kepercayaan dipindahkan.
Kabel serial bukanlah kebijakan pengendalian akses. Akses fisik ke kabinet, port layanan, dan gateway sangat penting. Kendalikan adaptor pemeliharaan, identifikasi prosedur koneksi yang diizinkan, dan cegah pemasangan perangkat yang tidak terkelola secara sembarangan. Pekerjaan di kabinet harus dilakukan oleh personel yang berkualifikasi dan mengikuti prosedur keselamatan listrik di lokasi; pengujian keamanan tidak memberi wewenang untuk intervensi listrik langsung.
Rencanakan dukungan jarak jauh sebagai aktivitas yang terkendali
Identifikasi alasan bisnis untuk akses jarak jauh dan orang yang bertanggung jawab atas sesi tersebut. Gunakan layanan akses yang disetujui situs dan identitas individu jika tersedia. Hindari jalur yang terbuka secara permanen yang dibuat untuk masalah pengujian satu kali. Pertahankan kemampuan untuk mencabut akses tanpa kehilangan pemantauan lokal normal pabrik.
Sebelum sesi, sepakati tindakan yang diizinkan dan titik rollback. Selama pekerjaan, tangkap perubahan konfigurasi dan peristiwa komunikasi yang relevan. Setelah itu, tutup jalur akses, verifikasi pengumpulan dan bandingkan pengaturan kritis terhadap baseline yang disetujui. Jika kredensial dukungan bersama tidak dapat dihindari di bawah keterbatasan peralatan yang ada, catat penanganan terkendali dan prosedur penggantiannya daripada menyiratkan adanya tanggung jawab individu.
Jangan expose gateway secara langsung ke akses publik hanya untuk menyederhanakan pengumpulan data. Rancang melalui tim keamanan dan operasi situs. Pilih arsitektur yang didukung yang memenuhi kebutuhan pemantauan aktual dan dapat dipelihara selama siklus hidup peralatan. Solusi sementara yang terburu-buru dapat menjadi ketergantungan permanen yang tidak terdokumentasi.
Pertahankan baseline konfigurasi yang dapat dipulihkan
Cadangan harus mengidentifikasi peralatan yang tepat, firmware, pengaturan antarmuka, rasio transformasi, satuan, jam dan aturan gateway yang relevan. Sertakan versi perangkat lunak yang diperlukan untuk membaca file tersebut. Simpan rahasia akses di tempat penyimpanan terlindungi yang disetujui daripada menyematkannya dalam laporan rekayasa yang dibagikan secara terbuka.
Uji pemulihan pada peralatan cadangan yang sesuai atau terisolasi jika memungkinkan. Pastikan bahwa konfigurasi yang dipulihkan menghasilkan pengukuran dan perilaku komunikasi yang diharapkan. File cadangan yang belum pernah dibuka adalah bukti yang lebih lemah daripada pengujian pemulihan yang terdokumentasi. Jangan pulihkan secara buta ke revisi perangkat keras atau firmware yang berbeda.
Setelah perubahan yang sah, bandingkan pengaturan penting dan jalur data dengan baseline. Periksa bahwa satuan, skala, dan tujuan yang diharapkan tetap benar. Gunakan panduan verifikasi akurasi meter ketika perubahan mempengaruhi rantai pengukuran. Login jaringan yang berhasil tidak dapat memvalidasi akurasi pengukuran listrik.
Pantau kualitas data serta status koneksi
Pengumpul yang terhubung dapat berulang kali menerima nilai usang atau salah tafsir. Pantau keaktifan, kegagalan komunikasi, reset tak terduga, dan perubahan konfigurasi jika peralatan menampakkannya. Bedakan waktu pengukuran dibuat dari waktu pengumpul menerimanya. The panduan sinkronisasi waktu meter menjelaskan mengapa asumsi cap waktu memerlukan pemeriksaan tersendiri.
Atur perilaku peringatan sesuai dengan konsekuensi operasional. Gangguan komunikasi sementara harus dapat diidentifikasi tanpa menimbulkan lonjakan percobaan ulang yang tidak terkendali. Pertahankan penanda kualitas yang jelas dalam laporan hilir; jangan secara diam-diam mengubah pembacaan yang hilang menjadi energi nol. Tinjau perubahan yang tidak terduga berdasarkan catatan pemeliharaan sebelum menyimpulkan adanya insiden siber atau gangguan listrik.
Kumpulkan hanya log yang dapat dilindungi dan ditinjau oleh lokasi tersebut. Tetapkan masa penyimpanan dan kepemilikan yang sesuai dengan tugas. Buat tolok ukur perilaku normal agar sumber data baru, koneksi yang tidak biasa, atau perubahan konfigurasi yang tidak dapat dijelaskan dapat diselidiki. Hindari pemindaian invasif terhadap peralatan operasional, kecuali metode dan jendela pemeliharaannya telah disetujui serta divalidasi untuk lingkungan tersebut.
Uji desain tanpa mengganggu operasional
Mulailah dengan rencana pengujian yang terdokumentasi dan konfigurasi terisolasi yang representatif jika tersedia. Pastikan pengumpulan data yang disetujui, pemblokiran jalur yang tidak disetujui, penutupan sesi jarak jauh, dan pemulihan sistem. Uji penanganan kegagalan menggunakan simulasi kehilangan komunikasi yang aman, bukan dengan menciptakan gangguan yang tidak terkendali pada bus produksi. Tentukan siapa yang berwenang menghentikan pengujian dan bagaimana layanan normal dipulihkan.
Catat pengamatan positif maupun negatif. Aturan firewall yang dimasukkan ke konsol merupakan bukti konfigurasi; pengujian konektivitas terkendali menunjukkan dampaknya dalam kondisi yang diuji. Keberhasilan pengujian dari satu laptop tidak membuktikan perlindungan terhadap semua jalur. Cantumkan sumber, tujuan, dan waktu pengujian agar perubahan di kemudian hari dapat dievaluasi secara objektif.
Pertanyaan pengadaan untuk mencegah asumsi tersembunyi
Mintalah informasi pasti mengenai opsi antarmuka, siklus dukungan firmware, metode ekspor konfigurasi, dan petunjuk pemulihan. Untuk gateway, mintalah informasi mengenai antarmuka manajemen yang didukung, opsi autentikasi, prosedur pembaruan, dan kemampuan pencatatan log. Tanyakan perlindungan mana yang berlaku untuk lalu lintas upstream dan mana yang berlaku pada sisi meter. Wajibkan bukti tertulis untuk setiap klaim dukungan protokol terenkripsi atau terautentikasi.
Pilih desain bersama tim yang akan mengoperasikannya. Fitur canggih yang tidak dapat dipelihara tidak serta-merta menjadi pilihan yang lebih baik dibandingkan arsitektur sederhana yang terkontrol. Pastikan dokumentasi mengenai penanggung jawab, jalur penggantian yang didukung, dan tolok ukur komisioning yang telah diverifikasi tetap tersedia sepanjang masa penggunaan instalasi.
Latar belakang edukasi: keamanan transportasi
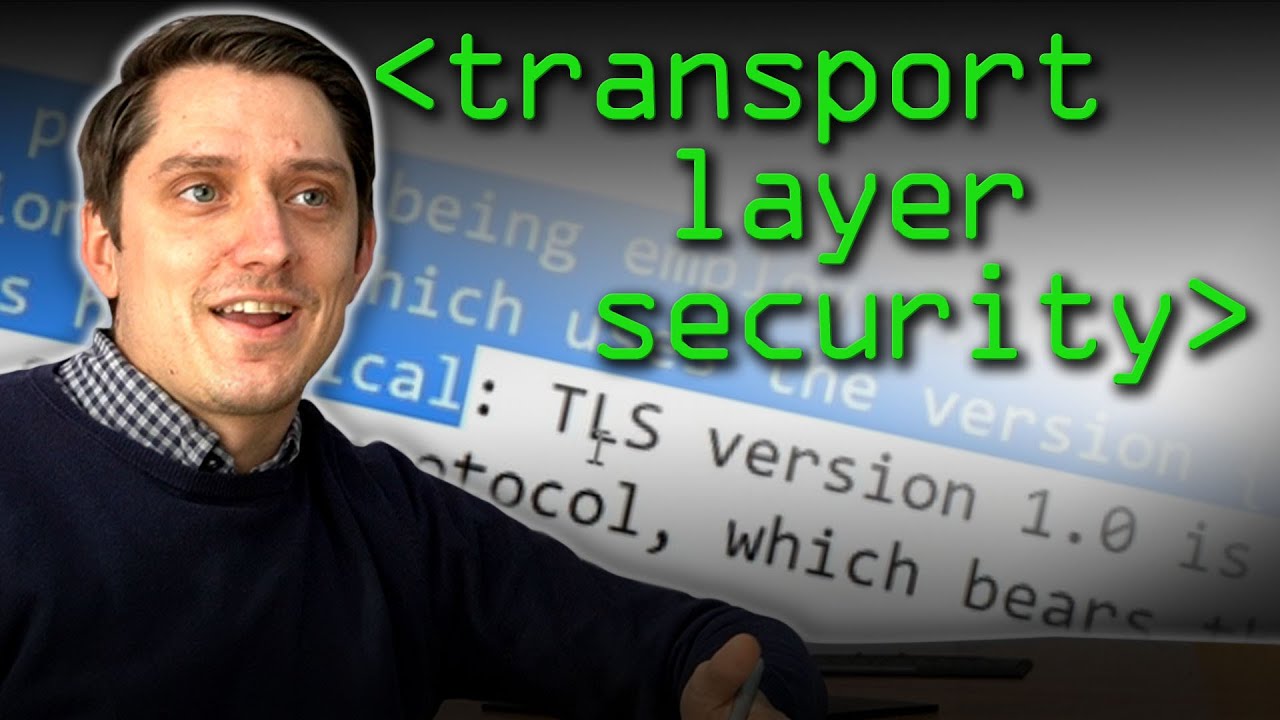
Materi edukasi berikut menjelaskan Transport Layer Security (TLS) dan alasan komunikasi yang terlindungi melibatkan lebih dari sekadar menghubungkan kabel. Materi ini mendukung pembahasan mengenai batas transportasi. Namun, materi ini tidak membuktikan adanya dukungan TLS pada BY194 atau membuktikan bahwa koneksi downstream gateway terlindungi; kemampuan tersebut memerlukan dokumentasi produk yang spesifik.
Pertanyaan yang sering diajukan
Apakah koneksi Modbus yang berfungsi membuktikan bahwa komunikasi berlangsung dengan aman?
Tidak. Hal tersebut hanya membuktikan bahwa komunikasi berhasil dalam kondisi pengujian. Verifikasi perlindungan otorisasi, kerahasiaan, dan integritas secara terpisah untuk perangkat dan segmen komunikasi yang terlibat.
Apakah koneksi RS485 otomatis aman hanya karena bersifat lokal?
Tidak. Akses fisik, adaptor pemeliharaan, gateway, dan sistem yang terhubung masih menentukan jalur akses yang mungkin. Nilai instalasi aktual dan terapkan kontrol fisik serta operasional yang terdokumentasi.
Bisakah terowongan jarak jauh yang aman melindungi seluruh instalasi meteran?
Ini melindungi segmen yang tercakup oleh terowongan yang disetujui. Akses setelah terowongan, izin gateway, dan komunikasi downstream masih memerlukan kontrol dan verifikasi mereka sendiri.
Apa yang harus diperiksa setelah perubahan konfigurasi yang telah diotorisasi?
Konfirmasi pengaturan yang dimaksud, jalur komunikasi, kebaruan data, satuan dan skala terhadap baseline yang disetujui. Tutup akses sementara dan simpan catatan pemulihan; lakukan pemeriksaan pengukuran ketika perubahan mempengaruhi rantai pengukuran.