Acceso Temporal para Mantenimiento de Medidores: Revocación y Verificación de Cierre
La revocación temporal del acceso a la medición de energía durante el mantenimiento es la eliminación controlada de las cuentas, sesiones, rutas de red y permisos creados para una tarea de mantenimiento específica. Cierre el trabajo con el propietario operativo local, confirme que cualquier actividad en curso ha alcanzado un estado conocido, elimine el acceso temporal aprobado y verifique que no pueda ser utilizado nuevamente. Cerrar una ventana de escritorio remoto por sí solo no prueba que una cuenta, sesión, token, excepción de firewall o servicio en segundo plano haya perdido acceso.
Los controles relevantes generalmente pertenecen a una puerta de enlace externa, host de mantenimiento, servicio de acceso remoto o red del sitio. No deben asumirse que existen dentro de un medidor de panel. Para una instalación CNBYG, documente el arreglo real del instrumento y la comunicación, luego identifique qué sistema otorga la autoridad de mantenimiento. Esta guía describe un flujo de trabajo de cierre, no comandos para interrumpir un proceso industrial en vivo.
Comience con un registro de acceso específico para la tarea
Un buen cierre comienza antes de que se conceda el acceso. Registre el mantenedor nombrado, la organización, la tarea, el objetivo aprobado, las acciones permitidas, la ventana de operación, el contacto local y el método de terminación planificado. Evite una autorización de carácter abierto, como soporte de acceso a la planta. La persona que aprueba el trabajo debe entender qué activos y funciones cubre el permiso.
Diferencie las comunicaciones del instrumento del acceso administrativo. Una conexión serial utilizada por una puerta de enlace para leer mediciones documentadas no es lo mismo que un ingeniero iniciando sesión en esa puerta de enlace. La guía de configuración de comunicación del medidor explica el contexto del lado de la medición, mientras que la documentación de la puerta de enlace y del servicio de acceso define sus propios controles administrativos.
El familia BY194 incluye el contexto del producto para la instalación. Confirme la variante exacta suministrada y las opciones por separado. No infiera que tiene un sistema de cuentas de usuario, VPN, escritorio remoto, registro de auditoría o credenciales revocables remotamente. Etiquete cada control de acceso con el sistema que realmente lo implementa.
Separe las capas que necesitan ser cerradas
Una ruta de acceso puede contener varios permisos independientes. La identidad de un proveedor puede autenticarse en un intermediario de acceso remoto, abrir una conexión de red, iniciar sesión en un host de mantenimiento y luego usar una cuenta de aplicación. Eliminar una capa puede dejar otra disponible. Por el contrario, desactivar una cuenta de infraestructura compartida puede afectar trabajos operativos no relacionados.
Construya un diagrama o lista de rutas cortas desde el punto de entrada aprobado hasta el objetivo. Identifique quién posee cada capa y cómo se verificará su eliminación. Incluya reglas temporales de firewall, usuarios locales, credenciales de servicios, carpetas compartidas, herramientas cargadas y tareas programadas creadas para el trabajo. Solo incluya elementos realmente utilizados o aprobados; no invente una arquitectura a partir de un ejemplo genérico.
La Guía de Seguridad OT recomienda limitar el acceso remoto a necesidades comerciales justificadas y eliminarlo cuando ya no sea necesario. También trata la fiabilidad y la seguridad como restricciones esenciales. Por lo tanto, la eliminación del acceso debe planificarse con el propietario operativo en lugar de realizarse como una interrupción de red no revisada.
Acordar el punto de parada operacional
Pida al mantenedor que identifique qué está en funcionamiento actualmente antes de finalizar la sesión. Una transferencia de archivos, aplicación de configuración, operación de base de datos o tarea de firmware puede continuar después de cerrar una ventana. Determine si el trabajo está completo, necesita una cancelación soportada o requiere una extensión aprobada. No asuma que desconectar un canal revierte los cambios ya realizados.
El propietario local debe confirmar el estado actual de la cadena de adquisición y cualquier proceso afectado. Cuando el trabajo solo implica monitoreo, verifique la colección y las pantallas esperadas a través del procedimiento operativo normal. Cuando afecte funciones de control o protección, utilice el proceso de autorización y seguridad más estricto del sitio. Este artículo no autoriza operar equipos eléctricos ni cambiar configuraciones de protección.
Si una tarea está incompleta, registre el alcance restante y una decisión responsable. Ampliar el acceso debe ser una aprobación explícita nueva con un límite definido. Dejar en silencio una cuenta habilitada por conveniencia convierte el acceso temporal en un acuerdo permanente no documentado, dificultando mucho más la verificación del cierre posterior.
| Capa | Evidencia de cierre | Lo que una sola acción no prueba |
|---|---|---|
| Autorización de trabajo | Tarea completada, cancelada o explícitamente extendida | Un ticket cerrado no desactiva el acceso técnico |
| Identidad remota | Cuenta temporal deshabilitada o caducada según lo aprobado | La eliminación de la cuenta puede no finalizar una sesión existente |
| Ruta de conexión | Ruta temporal aprobada o excepción eliminada | Una ruta bloqueada no excluye otras rutas |
| Sesión de host o aplicación | Sesión finalizada usando el método soportado | Cerrar una ventana no necesariamente detiene el trabajo en segundo plano |
| Herramientas y archivos temporales | Eliminación aprobada o registro de archivo retenido | Eliminar un acceso directo no elimina los servicios instalados |
| Condición operativa | El propietario local confirma la adquisición o estado del proceso esperado | La denegación de inicio de sesión exitosa no prueba que la planta esté normal |
La matriz es una ayuda para la revisión. El procedimiento del sistema aprobado del sitio determina la secuencia real, especialmente cuando desactivar un componente podría afectar a otro servicio.
Eliminar acceso usando controles soportados
Haga que el administrador responsable aplique los cambios aprobados en la cuenta y la ruta. Utilice controles de servicio documentados en lugar de eliminar archivos o finalizar procesos sin entender su función. Preserve el registro del cambio y la evidencia de auditoría relevante. Evite publicar nombres de usuario literales, direcciones internas o material de credenciales en un informe de cierre general.
Cuando se haya utilizado una cuenta compartida, el propietario debe evaluar cómo retirar o restringir la autoridad temporal sin interrumpir a otros usuarios autorizados. Un cambio de contraseña puede tener consecuencias para los servicios y trabajos programados. Trátelo como un cambio controlado con verificaciones de dependencia, no como una solución universal en un solo paso. Prefiera accesos atribuibles individualmente en trabajos futuros donde el sistema lo soporte.
Revise cualquier ruta alternativa creada durante la resolución de problemas. Una cuenta local temporal, un túnel de emergencia, un módem o una herramienta remota cargada pueden permanecer después de que la ruta principal se cierre. Verifique con el registro de acceso original y la lista de cambios del mantenedor. No escanee ni sondee activos industriales no relacionados fuera del alcance aprobado para demostrar exhaustividad.
Verifique la denegación y verifique la operación continua por separado
Utilice una prueba aprobada para establecer que la identidad o ruta eliminada ya no puede realizar la acción previamente autorizada. Registre el alcance de la prueba, el tiempo, el operador y el resultado observado sin exponer secretos. Si la plataforma distingue nuevas conexiones de sesiones existentes, verifique ambas a través de sus herramientas de administración soportadas. Un fallo en un nuevo inicio de sesión por sí solo no es evidencia de que una sesión antigua haya terminado.
Luego verifique la ruta de operación normal. Confirme que la puerta de enlace prevista continúa recopilando las mediciones documentadas y que los usuarios esperados mantienen su acceso aprobado. Si ocurrió una brecha, consérvela en el de brecha de datos de mantenimiento. No complete ni elimine intervalos faltantes solo para que el cierre parezca sin incidentes.
La guía de acceso remoto para entornos operativos proporciona un contexto más amplio para la arquitectura de acceso. Una arquitectura de referencia no es prueba de que su disposición instalada sea segura o que una prueba de eliminación específica sea suficiente. Registre los controles y limitaciones observados en el sitio.
Preserve la evidencia sin compartir en exceso
Un paquete de cierre debe contener la referencia de la tarea, la ventana de acceso aprobada, los sistemas afectados, las acciones del administrador, los resultados de las pruebas, la confirmación de operación y los elementos pendientes. Referencie los registros protegidos en lugar de adjuntar exportaciones sin restricciones. Utilice la guía de captura diagnóstica para preservar un vínculo rastreable entre las observaciones y el caso.
Mantenga la distinción entre una expiración configurada y una expiración verificada. Una captura de pantalla que muestra un tiempo de expiración previsto documenta la configuración; una revisión posterior documenta si el permiso realmente finalizó. Si la expiración automática falló, corrija el control e investigue según la política local. No ajuste silenciosamente el informe para implicar que la automatización funcionó.
Si no se puede eliminar el acceso de manera segura en el momento planificado, escale a los responsables operativos y de seguridad designados. Registre la razón, las restricciones temporales, el acuerdo de monitoreo y el próximo momento de decisión. Esto es una excepción controlada, no un cierre completo. La persona que reciba el informe debe ver la exposición restante y quién es responsable de resolverla.
Comprenda el trabajo asincrónico antes de desconectar
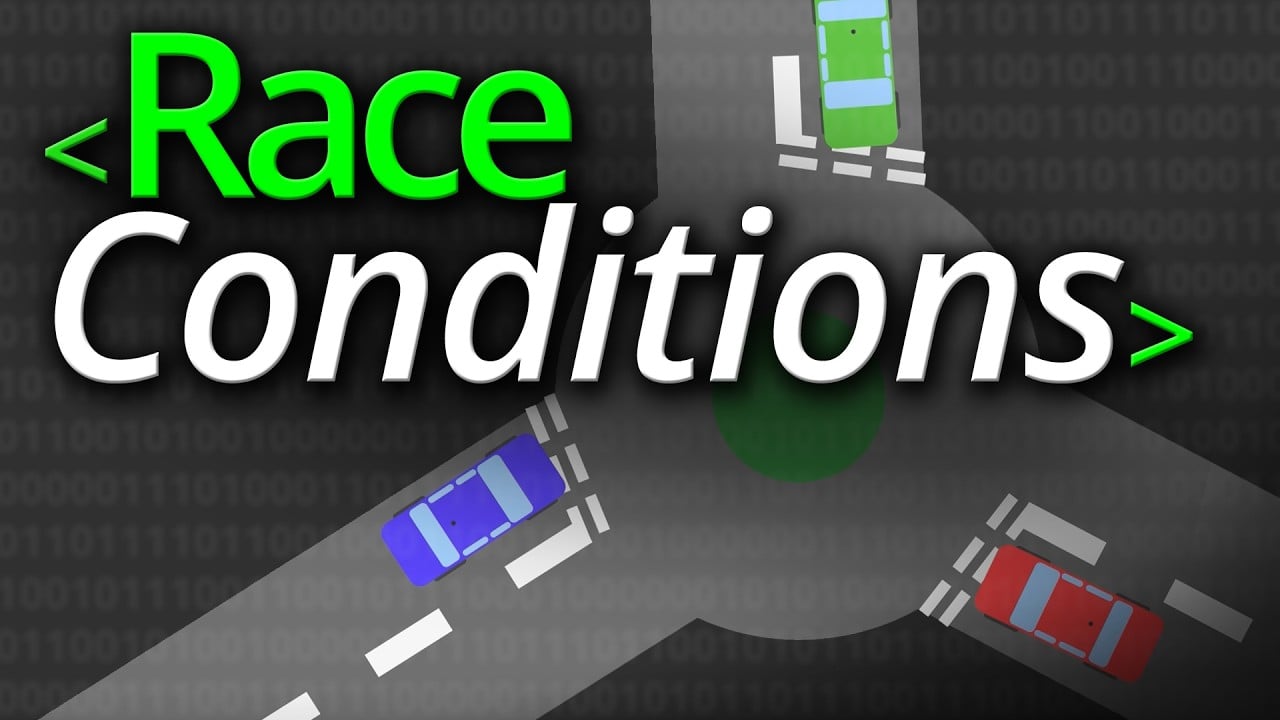
El software de mantenimiento puede lanzar operaciones que superan una sesión interactiva. Por eso, un canal, una cuenta y un trabajo en ejecución necesitan atención separada. Un archivo copiado a través de una sesión puede permanecer en disco; un trabajo programado puede ejecutarse más tarde; un cambio de configuración puede persistir indefinidamente. Finalizar la comunicación no deshace automáticamente estos efectos.
La siguiente lección neutral sobre informática explica las condiciones de carrera y el estado compartido. Ayuda a ilustrar por qué el tiempo y la actividad independiente importan durante el cierre. Es un aprendizaje conceptual en lugar de una demostración del gateway instalado, una recomendación de control de acceso para cada sitio, o un procedimiento para interrumpir equipos.
Mejore la próxima ventana de mantenimiento
Utilice el cierre para identificar mejoras prácticas. Reemplace las descripciones ambiguas de objetivos, documente las dependencias faltantes y haga explícito el propietario de la terminación. Si el equipo descubre repetidamente rutas no documentadas, revise el inventario de accesos y el proceso de aprobación. Si la verificación tarda más de lo esperado, permita tiempo para ello en la planificación futura de mantenimiento.
Las compras pueden ayudar preguntando a los proveedores cómo se soportan las cuentas temporales, la terminación de sesiones, los registros de auditoría y la eliminación de herramientas por parte de la plataforma de servicios externa. Mantenga esas preguntas separadas de las especificaciones de medición del instrumento. Un medidor seleccionado para una medición eléctrica en particular no determina por sí solo las propiedades de seguridad del arreglo de soporte remoto circundante.
Un registro completo debe indicar el resultado verificado estrecho: la autoridad temporal listada fue eliminada, las verificaciones listadas pasaron y el propietario local confirmó la condición operativa declarada. Debe evitar afirmaciones de que todo acceso es imposible o que todo el sitio ha sido certificado como seguro. Esas conclusiones requieren un alcance de evaluación diferente.
Preguntas frecuentes
¿Es suficiente cerrar la ventana de escritorio remoto?
No. Solo puede cerrar el visor local mientras una sesión, cuenta, servicio o tarea en segundo plano permanezca activa. Utilice el método de terminación soportado por la plataforma y verifique las capas relevantes en la ruta de acceso aprobada.
¿Debe cortarse siempre el acceso inmediatamente al finalizar la tarea?
Retírelo cuando ya no sea necesario, utilizando la secuencia aprobada. Primero establezca el estado de trabajo en curso y coordine con el propietario operativo. Una interrupción abrupta puede crear un problema operativo separado, especialmente durante un cambio que requiere una finalización o cancelación respaldada.
¿Probar que un contador funciona normalmente al desactivar una cuenta?
No. La verificación de acceso y la verificación operativa responden a preguntas diferentes. Compruebe por separado el estado normal de adquisición o del proceso y registre cualquier interrupción, advertencia sin resolver o diferencia de configuración.
¿Esto requiere una cuenta remota dentro del medidor?
No. La cuenta puede pertenecer a un gateway, host de mantenimiento, servicio de red o aplicación externa. La documentación exacta del dispositivo instalado determina sus capacidades. No asigne funciones administrativas a un medidor solo porque un sistema de soporte remoto puede acceder a su red circundante.