Accès temporaire à la maintenance du compteur : Vérifications de révocation et de clôture
La révocation temporaire de l'accès à la maintenance du compteur d'énergie est la suppression contrôlée des comptes, sessions, chemins réseau et permissions créés pour une tâche de maintenance spécifique. Clôturez le travail avec le propriétaire opérationnel local, confirmez que toute activité en cours a atteint un état connu, retirez l'accès temporaire approuvé et vérifiez qu'il ne peut pas être réutilisé. Fermer une fenêtre de bureau à distance seule ne prouve pas qu'un compte, une session, un jeton, une exception de pare-feu ou un service en arrière-plan a perdu l'accès.
Les contrôles pertinents appartiennent généralement à une passerelle externe, un hôte de maintenance, un service d'accès à distance ou le réseau du site. Ils ne doivent pas être supposés exister à l'intérieur d'un compteur de panneau. Pour une installation CNBYG, documentez l'arrangement réel de l'instrument et de la communication, puis identifiez quel système accorde l'autorité de maintenance. Ce guide décrit un flux de travail de clôture, non des commandes pour interrompre un processus industriel en direct.
Commencez par un enregistrement d'accès spécifique à la tâche
Une bonne clôture commence avant que l'accès ne soit accordé. Enregistrez le nom du mainteneur, l'organisation, la tâche, la cible approuvée, les actions permises, la fenêtre d'exploitation, le contact local et la méthode de terminaison prévue. Évitez une autorisation à durée indéfinie comme l'accès de support à l'usine. La personne approuvant le travail doit comprendre quels actifs et fonctions la permission couvre.
Distinguez les communications de l'instrument de l'accès administratif. Une connexion série utilisée par une passerelle pour lire des mesures documentées n'est pas la même chose qu'un ingénieur se connectant à cette passerelle. L' guide de communication du compteur explique le contexte côté mesure, tandis que la documentation de la passerelle et du service d'accès définit leurs propres contrôles administratifs.
La Famille BY194 inclut le contexte du produit pour l'installation. Confirmez séparément la variante exacte fournie et les options. N'inférez pas qu'il possède un système de comptes utilisateur, VPN, bureau à distance, journal d'audit ou identifiants révoquables à distance. Étiquetez chaque contrôle d'accès avec le système qui le met réellement en œuvre.
Séparez les couches qui doivent être fermées
Un chemin d'accès peut contenir plusieurs permissions indépendantes. Une identité de fournisseur peut s'authentifier auprès d'un courtier d'accès à distance, ouvrir une connexion réseau, se connecter à un hôte de maintenance, puis utiliser un compte d'application. La suppression d'une couche peut laisser une autre disponible. Inversement, désactiver un compte d'infrastructure partagé peut affecter un travail opérationnel non lié.
Construisez un diagramme ou une liste de chemins courts du point d'entrée approuvé jusqu'à la cible. Identifiez qui possède chaque couche et comment sa suppression sera vérifiée. Incluez les règles temporaires de pare-feu, les utilisateurs locaux, les identifiants de service, les dossiers partagés, les outils téléchargés et toute tâche planifiée créée pour le travail. N'incluez que les éléments réellement utilisés ou approuvés ; n'inventez pas une architecture à partir d'un exemple générique.
Le Guide de sécurité OT de NIST recommande de limiter l'accès à distance aux besoins commerciaux justifiés et de le supprimer lorsqu'il n'est plus nécessaire. Il considère également la fiabilité et la sécurité comme des contraintes essentielles. Par conséquent, la suppression de l'accès doit être planifiée avec le propriétaire opérationnel plutôt que réalisée comme une interruption réseau non revue.
Convenir du point d'arrêt opérationnel
Demandez au mainteneur d'identifier ce qui fonctionne actuellement avant de terminer la session. Un transfert de fichier, une application de configuration, une opération de base de données ou une tâche de firmware peut continuer après la fermeture d'une fenêtre. Déterminez si le travail est terminé, nécessite une annulation supportée ou requiert une extension approuvée. Ne supposez pas que déconnecter un canal annule les changements déjà effectués.
Le propriétaire local doit confirmer l'état actuel de la chaîne d'acquisition et tout processus affecté. Lorsque le travail concerne uniquement la surveillance, vérifiez la collecte et l'affichage attendus selon la procédure d'exploitation normale. Lorsqu'il concerne le contrôle ou les fonctions de protection, utilisez le processus d'autorisation et de sécurité plus strict du site. Cet article n'autorise pas l'exploitation d'équipements électriques ni la modification des réglages de protection.
Si une tâche est incomplète, enregistrez la portée restante et une décision responsable. Étendre l'accès doit être une nouvelle approbation explicite avec une limite définie. Laisser discrètement un compte activé pour la commodité transforme l'accès temporaire en un arrangement permanent non documenté, rendant la clôture ultérieure beaucoup plus difficile à vérifier.
| Couche | Preuve de clôture | Ce qu'une seule action ne prouve pas |
|---|---|---|
| Autorisation de travail | Tâche terminée, annulée ou explicitement prolongée | Un ticket fermé ne désactive pas l'accès technique |
| Identité à distance | Compte temporaire désactivé ou expiré comme approuvé | La suppression du compte peut ne pas mettre fin à une session existante |
| Chemin de connexion | Route temporaire approuvée ou exception supprimée | Une route bloquée n'exclut pas les autres routes |
| Session hôte ou application | Session terminée en utilisant la méthode supportée | Fermer une fenêtre ne stoppe pas nécessairement le travail en arrière-plan |
| Outils et fichiers temporaires | Suppression approuvée ou enregistrement de fichier conservé | Supprimer un raccourci ne supprime pas les services installés |
| Condition d'exploitation | Le propriétaire local confirme l'acquisition ou l'état du processus attendu | Le refus de connexion réussi ne prouve pas que la machine est normale |
La matrice est une aide à la revue. La procédure du système approuvée par le site détermine la séquence réelle, en particulier lorsque la désactivation d’un composant pourrait affecter un autre service.
Supprimer l’accès en utilisant les contrôles supportés
Faire appliquer par l’administrateur responsable les modifications de compte et de routage approuvées. Utiliser les contrôles de service documentés plutôt que de supprimer des fichiers ou de tuer des processus sans comprendre leur rôle. Conserver l’enregistrement des modifications et les preuves d’audit pertinentes. Éviter de publier des noms d’utilisateur littéraux, des adresses internes ou du matériel d’identification dans un rapport de clôture général.
Lorsqu’un compte partagé a été utilisé, le propriétaire doit évaluer comment retirer ou restreindre l’autorité temporaire sans perturber les autres utilisateurs autorisés. Un changement de mot de passe peut avoir des conséquences sur les services et les tâches planifiées. Traitez-le comme un changement contrôlé avec des vérifications de dépendances, et non comme une solution universelle en une étape. Préférez un accès attribuable individuellement dans les travaux futurs lorsque le système le supporte.
Vérifiez tout chemin alternatif créé lors du dépannage. Un compte local temporaire, un tunnel d’urgence, un modem ou un outil distant téléchargé peuvent rester après la fermeture de la route principale. Vérifiez par rapport à l’enregistrement d’accès original et à la liste des modifications du mainteneur. Ne scannez pas ou ne probez pas des actifs industriels non liés en dehors du périmètre approuvé pour démontrer la rigueur.
Vérifier le refus et vérifier le fonctionnement continu séparément
Utiliser un test approuvé pour établir que l’identité ou la route supprimée ne peut plus effectuer l’action précédemment autorisée. Enregistrer la portée du test, l’heure, l’opérateur et le résultat observé sans exposer de secrets. Si la plateforme distingue les nouvelles connexions des sessions existantes, vérifier les deux via ses outils d’administration supportés. Un échec de nouvelle connexion seul ne constitue pas une preuve que une ancienne session a été terminée.
Puis vérifier le chemin de fonctionnement normal. Confirmer que la passerelle prévue continue de collecter les mesures documentées et que les utilisateurs attendus conservent leur accès approuvé. Si un écart s’est produit, le préserver dans le enregistrement séparé de l'écart de données de maintenance. Ne pas remplir ou supprimer les intervalles manquants simplement pour que la clôture semble sans incident.
Le Guide d’accès à distance pour les environnements opérationnels fournit un contexte plus large pour l’architecture d’accès. Une architecture de référence n’est pas une preuve que votre configuration installée est sécurisée ou qu’un test de retrait spécifique est suffisant. Enregistrer les contrôles et limitations réels observés sur site.
Conserver les preuves sans en partager excessivement
Un paquet de clôture doit contenir la référence de la tâche, la fenêtre d'accès approuvée, les systèmes affectés, les actions de l'administrateur, les résultats des tests, la confirmation de fonctionnement et les éléments en suspens. Référez-vous aux journaux protégés plutôt qu'à l'attachement d'exports bruts non restreints. Utilisez le guide de capture diagnostique pour préserver un lien traçable entre les observations et le dossier.
Distinguez entre une expiration configurée et une expiration vérifiée. Une capture d'écran montrant une heure d'expiration prévue documente la configuration ; une vérification ultérieure indique si la permission a réellement expiré. Si l'expiration automatique a échoué, corrigez le contrôle et enquêtez conformément à la politique locale. Ne pas ajuster silencieusement le rapport pour donner l'impression que l'automatisation a fonctionné.
Si l'accès ne peut pas être retiré en toute sécurité à l'heure prévue, escaladez vers les responsables opérationnels et de sécurité désignés. Enregistrez la raison, les restrictions temporaires, l'organisation de la surveillance et le prochain moment de décision. Il s'agit d'une exception contrôlée, et non d'une clôture terminée. La personne recevant le rapport doit voir l'exposition restante et qui est responsable de sa résolution.
Comprendre le travail asynchrone avant de se déconnecter
Le logiciel de maintenance peut lancer des opérations qui dépassent une session interactive. C'est pourquoi un canal, un compte et un travail en cours nécessitent une attention séparée. Un fichier copié via une session peut rester sur le disque ; un travail programmé peut s'exécuter plus tard ; une modification de configuration peut perdurer indéfiniment. La fin de communication ne annule pas automatiquement ces effets.
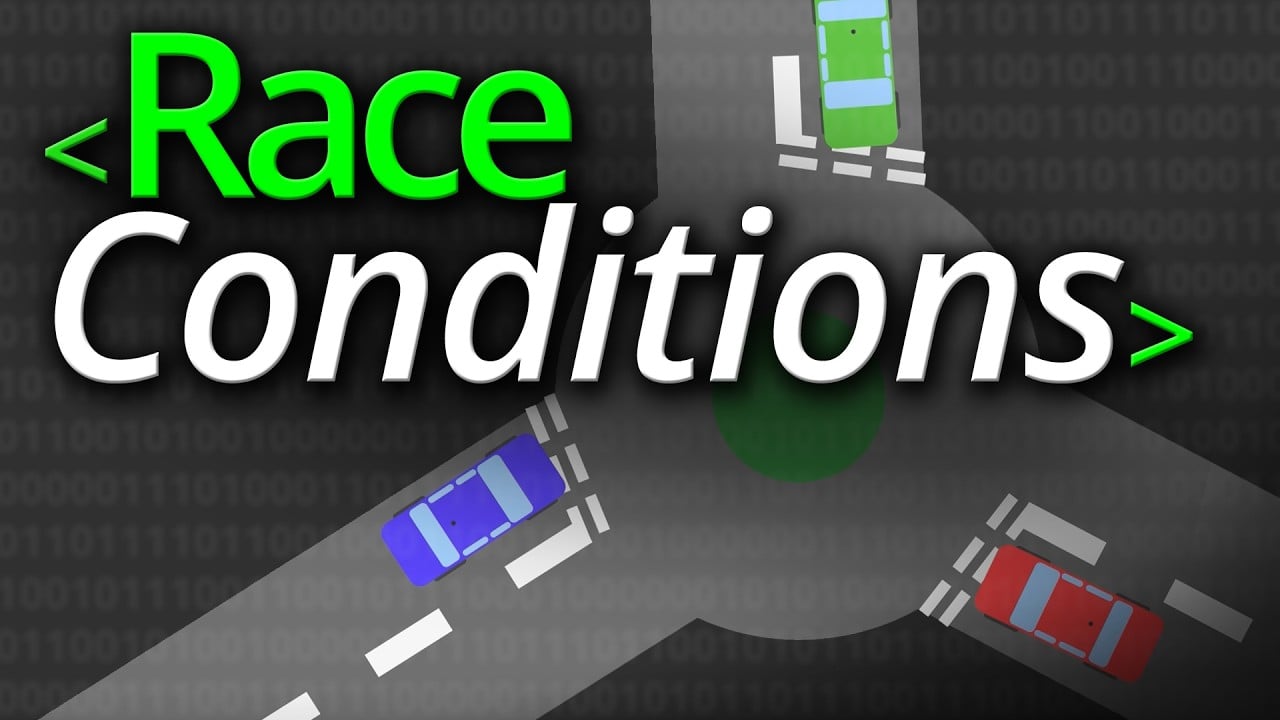
La leçon informatique neutre suivante explique les conditions de course et l'état partagé. Elle aide à illustrer pourquoi le timing et l'activité indépendante sont importants lors de la clôture. Il s'agit d'un apprentissage conceptuel plutôt que d'une démonstration de la passerelle installée, d'une recommandation de contrôle d'accès pour chaque site, ou d'une procédure pour interrompre l'équipement.
Améliorer la prochaine fenêtre de maintenance
Utilisez la clôture pour identifier des améliorations pratiques. Remplacez les descriptions ambiguës des cibles, documentez les dépendances manquantes et rendez le propriétaire de la terminaison explicite. Si l'équipe découvre à plusieurs reprises des routes non documentées, révisez l'inventaire d'accès et le processus d'approbation. Si la vérification prend plus de temps que prévu, prévoyez du temps pour cela lors de la planification future de la maintenance.
Les achats peuvent aider en demandant aux fournisseurs comment les comptes temporaires, la terminaison de session, les enregistrements d'audit et la suppression d'outils sont pris en charge par la plateforme de service externe. Séparez ces questions des spécifications de mesure des instruments. Un compteur choisi pour une mesure électrique particulière ne détermine pas à lui seul les propriétés de sécurité de l'arrangement de support à distance environnant.
Un enregistrement complété doit indiquer le résultat vérifié précis : l'autorité temporaire listée a été supprimée, les vérifications listées ont été réussies, et le propriétaire local a confirmé l'état de fonctionnement déclaré. Il doit éviter de prétendre que tout accès est impossible ou que l'ensemble du site a été certifié sécurisé. Ces conclusions nécessitent une évaluation d'une portée différente.
Foire aux questions
Fermer la fenêtre du bureau à distance est-il suffisant ?
Non. Il ne peut fermer que le visualiseur local tant qu'une session, un compte, un service ou une tâche en arrière-plan reste actif. Utilisez la méthode de terminaison prise en charge par la plateforme et vérifiez les couches pertinentes dans le chemin d'accès approuvé.
L'accès doit-il toujours être coupé immédiatement à la fin de la tâche ?
Retirez-le lorsqu'il n'est plus nécessaire, en utilisant la séquence approuvée. Commencez par établir l'état du travail en cours et coordonnez avec le propriétaire opérationnel. Une interruption brusque peut créer un problème opérationnel distinct, surtout lors d'un changement nécessitant une finalisation ou une annulation supportée.
Désactiver un compte prouve-t-il que le compteur fonctionne normalement ?
Non. La vérification d'accès et la vérification opérationnelle répondent à des questions différentes. Vérifiez séparément la condition normale d'acquisition ou de processus et enregistrez toute interruption, avertissement non résolu ou différence de configuration.
Cela nécessite-t-il un compte à distance à l'intérieur du compteur ?
Non. Le compte peut appartenir à une passerelle, un hôte de maintenance, un service réseau ou une application externe. La documentation précise du dispositif installé détermine ses capacités. Ne pas attribuer des fonctionnalités administratives à un compteur simplement parce qu'un système de support à distance peut atteindre son réseau environnant.