Akses Pemeliharaan Meter Sementara: Pencabutan dan Pemeriksaan Penutupan
Pencabutan akses sementara pemeliharaan meter daya adalah penghapusan terkendali dari akun, sesi, jalur jaringan, dan izin yang dibuat untuk tugas pemeliharaan tertentu. Tutup pekerjaan dengan pemilik operasi lokal, konfirmasi bahwa aktivitas yang sedang berjalan telah mencapai keadaan yang diketahui, hapus akses sementara yang disetujui, dan verifikasi bahwa akses tersebut tidak dapat digunakan lagi. Menutup jendela desktop jarak jauh saja tidak membuktikan bahwa sebuah akun, sesi, token, pengecualian firewall, atau layanan latar belakang telah kehilangan akses.
Kontrol yang relevan biasanya dimiliki oleh gerbang eksternal, host pemeliharaan, layanan akses jarak jauh, atau jaringan situs. Mereka tidak seharusnya diasumsikan ada di dalam meter panel. Untuk instalasi CNBYG, dokumentasikan pengaturan instrumen dan komunikasi yang sebenarnya, lalu identifikasi sistem mana yang memberikan otoritas pemeliharaan. Panduan ini menggambarkan alur kerja penutupan, bukan perintah untuk menginterupsi proses industri secara langsung.
Mulailah dengan catatan akses khusus tugas
Penutupan yang baik dimulai sebelum akses diberikan. Catat pemelihara yang disebutkan, organisasi, tugas, target yang disetujui, tindakan yang diizinkan, jendela operasi, kontak lokal, dan metode penghentian yang direncanakan. Hindari otorisasi terbuka seperti akses dukungan ke pabrik. Orang yang menyetujui pekerjaan harus memahami aset dan fungsi apa saja yang dicakup oleh izin tersebut.
Bedakan komunikasi instrumen dari akses administratif. Koneksi serial yang digunakan oleh gerbang untuk membaca pengukuran terdokumentasi tidak sama dengan insinyur yang masuk ke gerbang tersebut. Panduan pengaturan komunikasi meter menjelaskan konteks sisi pengukuran, sementara dokumentasi gerbang dan layanan akses mendefinisikan kontrol administratif mereka sendiri.
Itu Keluarga BY194 meliputi konteks produk untuk instalasi. Konfirmasikan varian dan opsi yang benar-benar disediakan secara terpisah. Jangan menganggap bahwa sistem ini memiliki sistem akun pengguna, VPN, desktop jarak jauh, log audit, atau kredensial yang dapat dicabut secara jarak jauh. Labeli setiap kontrol akses dengan sistem yang benar-benar mengimplementasikannya.
Pisahkan lapisan yang perlu ditutup
Sebuah jalur akses dapat berisi beberapa izin independen. Identitas vendor mungkin mengautentikasi ke broker akses jarak jauh, membuka koneksi jaringan, masuk ke host pemeliharaan, dan kemudian menggunakan akun aplikasi. Menghapus satu lapisan dapat meninggalkan lapisan lain yang tetap tersedia. Sebaliknya, menonaktifkan akun infrastruktur bersama dapat mempengaruhi pekerjaan operasional yang tidak terkait.
Bangun diagram jalur pendek atau daftar dari titik masuk yang disetujui ke target. Identifikasi siapa yang memiliki setiap lapisan dan bagaimana penghapusannya akan diverifikasi. Sertakan aturan firewall sementara, pengguna lokal, kredensial layanan, folder bersama, alat yang diunggah, dan tugas terjadwal yang dibuat untuk pekerjaan. Hanya sertakan item yang benar-benar digunakan atau disetujui; jangan menciptakan arsitektur dari contoh umum.
NIST’s untuk Keamanan OT merekomendasikan membatasi akses jarak jauh hanya untuk kebutuhan bisnis yang dibenarkan dan menghapusnya saat tidak lagi diperlukan. Ini juga memperlakukan keandalan dan keselamatan sebagai batasan penting. Oleh karena itu, penghapusan akses harus direncanakan bersama pemilik operasi dan bukan dilakukan sebagai gangguan jaringan yang tidak ditinjau.
Setujui titik berhenti operasional
Minta pemelihara untuk mengidentifikasi apa yang sedang berjalan sebelum mengakhiri sesi. Transfer file, aplikasi konfigurasi, operasi basis data, atau tugas firmware mungkin berlanjut setelah jendela ditutup. Tentukan apakah pekerjaan sudah selesai, membutuhkan pembatalan yang didukung, atau memerlukan perpanjangan yang disetujui. Jangan menganggap bahwa memutuskan saluran membalikkan perubahan yang sudah dilakukan.
Pemilik lokal harus mengonfirmasi kondisi saat ini dari rantai akuisisi dan proses yang terpengaruh. Jika pekerjaan hanya berkaitan dengan pemantauan, verifikasi pengumpulan dan tampilan yang diharapkan melalui prosedur operasi normal. Jika mempengaruhi fungsi kontrol atau perlindungan, gunakan proses otorisasi dan keselamatan yang lebih ketat dari situs. Artikel ini tidak mengizinkan pengoperasian peralatan listrik atau mengubah pengaturan perlindungan.
Jika sebuah tugas belum selesai, catat ruang lingkup yang tersisa dan keputusan yang bertanggung jawab. Perpanjangan akses harus menjadi persetujuan baru yang eksplisit dengan batas yang ditentukan. Meninggalkan akun aktif untuk kenyamanan secara diam-diam mengubah akses sementara menjadi pengaturan tetap yang tidak terdokumentasi, sehingga penutupan selanjutnya jauh lebih sulit untuk diverifikasi.
| Lapisan | Bukti penutupan | Apa yang tidak dibuktikan oleh satu tindakan |
|---|---|---|
| Otorisasi kerja | Tugas selesai, dibatalkan, atau secara eksplisit diperpanjang | Tiket yang ditutup tidak menonaktifkan akses teknis |
| Identitas jarak jauh | Akun sementara dinonaktifkan atau kedaluwarsa sesuai persetujuan | Penghapusan akun mungkin tidak mengakhiri sesi yang sedang berlangsung |
| Jalur koneksi | Rute sementara yang disetujui atau pengecualian yang dihapus | Satu rute yang diblokir tidak mengecualikan rute lain |
| Sesi host atau aplikasi | Sesi berakhir menggunakan metode yang didukung | Menutup jendela tidak selalu menghentikan pekerjaan latar belakang |
| Alat dan file sementara | Penghapusan yang disetujui atau catatan file yang dipertahankan | Menghapus pintasan tidak menghapus layanan yang terinstal |
| Kondisi operasi | Pemilik lokal mengonfirmasi status perolehan atau proses yang diharapkan | Penolakan login yang berhasil tidak membuktikan bahwa sistem berfungsi normal |
Matriks adalah alat tinjauan. Prosedur sistem yang disetujui situs menentukan urutan sebenarnya, terutama ketika menonaktifkan satu komponen dapat mempengaruhi layanan lain.
Hapus akses menggunakan kontrol yang didukung
Biarkan administrator yang bertanggung jawab menerapkan perubahan akun dan rute yang disetujui. Gunakan kontrol layanan yang didokumentasikan daripada menghapus file atau mematikan proses tanpa memahami perannya. Simpan catatan perubahan dan bukti audit yang relevan. Hindari mempublikasikan nama pengguna literal, alamat internal, atau materi kredensial dalam laporan penutupan umum.
Di mana akun bersama digunakan, pemilik harus menilai bagaimana cara pensiun atau membatasi otoritas sementara tanpa mengganggu pengguna yang berwenang lainnya. Perubahan kata sandi dapat memiliki konsekuensi untuk layanan dan pekerjaan terjadwal. Perlakukan sebagai perubahan terkendali dengan pemeriksaan ketergantungan, bukan solusi satu langkah universal. Lebih suka akses yang dapat diatribusikan secara individual di pekerjaan mendatang di mana sistem mendukungnya.
Tinjau setiap jalur alternatif yang dibuat selama pemecahan masalah. Akun lokal sementara, terowongan darurat, modem, atau alat jarak jauh yang diunggah dapat tetap ada setelah rute utama ditutup. Periksa terhadap catatan akses asli dan daftar perubahan pemelihara. Jangan memindai atau menyelidiki aset industri yang tidak terkait di luar cakupan yang disetujui untuk menunjukkan ketelitian.
Verifikasi penolakan dan verifikasi operasi berkelanjutan secara terpisah
Gunakan pengujian yang disetujui untuk memastikan bahwa identitas atau rute yang dihapus tidak dapat lagi melakukan tindakan yang sebelumnya diizinkan. Catat ruang lingkup pengujian, waktu, operator, dan hasil yang diamati tanpa mengungkapkan rahasia. Jika platform membedakan koneksi baru dari sesi yang ada, verifikasi keduanya melalui alat administrasi yang didukung. Gagal login baru saja bukan bukti bahwa sesi lama telah berakhir.
Lalu verifikasi jalur operasi normal. Konfirmasi bahwa gateway yang dimaksud terus mengumpulkan pengukuran yang didokumentasikan dan bahwa pengguna yang diharapkan mempertahankan akses yang disetujui. Jika terjadi celah, simpan dalam kesenjangan data pemeliharaan. Jangan mengisi atau menghapus interval yang hilang hanya untuk membuat penutupan tampak tidak berperistiwa.
NIST’s panduan akses jarak jauh untuk lingkungan operasional memberikan konteks yang lebih luas untuk arsitektur akses. Arsitektur referensi bukan bukti bahwa pengaturan yang terpasang aman atau bahwa pengujian penghapusan tertentu cukup. Catat kontrol dan batasan yang diamati di lokasi.
Simpan bukti tanpa berbagi berlebihan
Paket penutupan harus berisi referensi tugas, jendela akses yang disetujui, sistem yang terpengaruh, tindakan administrator, hasil pengujian, konfirmasi operasi, dan item yang belum selesai. Referensikan log yang dilindungi daripada melampirkan ekspor mentah tanpa batas. Gunakan panduan pengambilan diagnostik untuk mempertahankan tautan yang dapat dilacak antara pengamatan dan kasus.
Pertahankan perbedaan antara kedaluwarsa yang dikonfigurasi dan kedaluwarsa yang diverifikasi. Tangkapan layar yang menunjukkan waktu kedaluwarsa yang dimaksud mendokumentasikan konfigurasi; pemeriksaan kemudian mendokumentasikan apakah izin benar-benar berakhir. Jika kedaluwarsa otomatis gagal, koreksi kontrol dan selidiki sesuai kebijakan lokal. Jangan diam-diam menyesuaikan laporan untuk menyiratkan bahwa otomatisasi berhasil.
Jika akses tidak dapat dihapus dengan aman pada waktu yang direncanakan, tingkatkan ke pemilik operasional dan keamanan yang disebutkan. Catat alasan, pembatasan sementara, pengaturan pemantauan, dan waktu keputusan berikutnya. Ini adalah pengecualian yang dikendalikan, bukan penutupan yang selesai. Orang yang menerima laporan harus melihat sisa paparan dan siapa yang bertanggung jawab untuk menyelesaikannya.
Pahami pekerjaan asinkron sebelum memutuskan koneksi
Perangkat lunak pemeliharaan dapat meluncurkan operasi yang melebihi sesi interaktif. Itulah sebabnya saluran, akun, dan pekerjaan yang berjalan memerlukan perhatian terpisah. File yang disalin melalui sesi dapat tetap di disk; pekerjaan yang dijadwalkan dapat berjalan nanti; perubahan konfigurasi dapat bertahan tanpa batas waktu. Mengakhiri komunikasi tidak secara otomatis membatalkan efek ini.
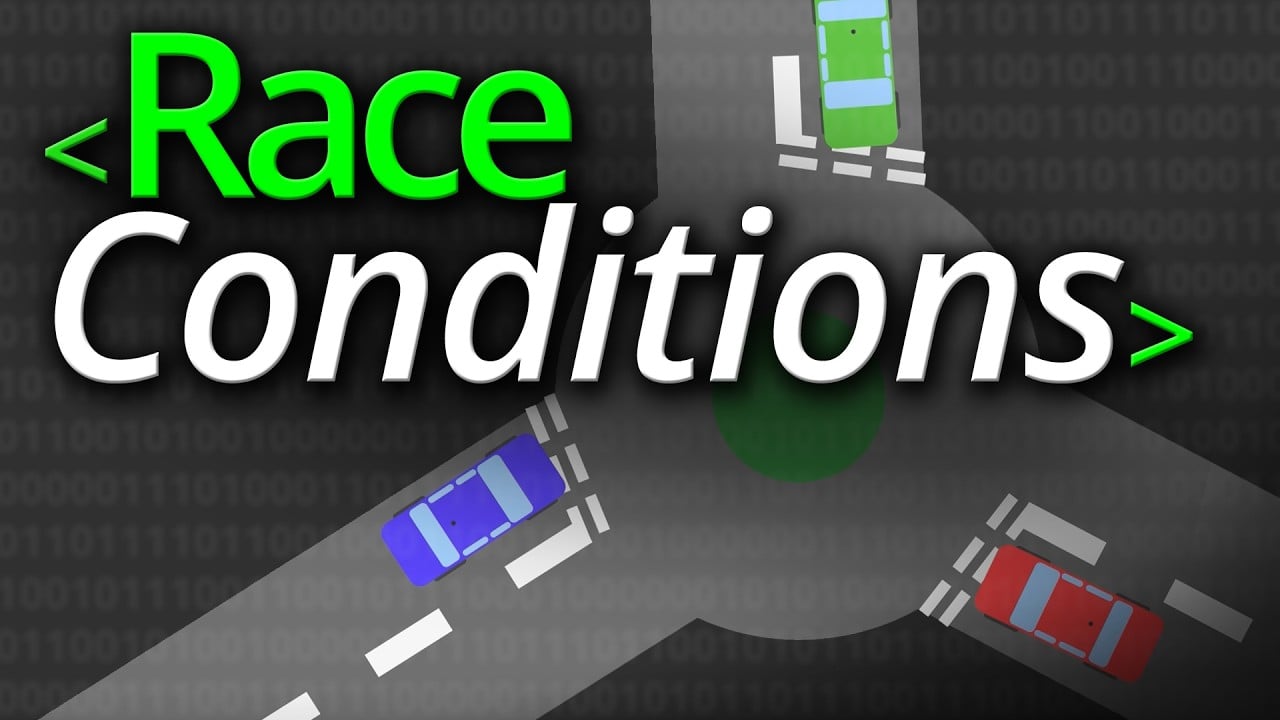
Pelajaran komputasi netral berikut menjelaskan kondisi balapan dan status bersama. Ini membantu menggambarkan mengapa waktu dan aktivitas independen penting selama penutupan. Ini adalah pembelajaran konseptual daripada demonstrasi gateway yang terpasang, rekomendasi pengendalian akses untuk setiap situs, atau prosedur untuk menghentikan peralatan.
Tingkatkan jendela pemeliharaan berikutnya
Gunakan penutupan untuk mengidentifikasi perbaikan praktis. Ganti deskripsi target yang ambigu, dokumentasikan ketergantungan yang hilang, dan buat pemilik terminasi menjadi eksplisit. Jika tim berulang kali menemukan rute yang tidak didokumentasikan, revisi inventaris akses dan proses persetujuan. Jika verifikasi memakan waktu lebih lama dari yang diharapkan, sisihkan waktu untuk itu dalam perencanaan pemeliharaan di masa depan.
Pengadaan dapat membantu dengan menanyakan kepada pemasok bagaimana akun sementara, penghentian sesi, catatan audit, dan penghapusan alat didukung oleh platform layanan eksternal. Pisahkan pertanyaan tersebut dari spesifikasi pengukuran instrumen. Sebuah meter yang dipilih untuk pengukuran listrik tertentu tidak secara otomatis menentukan properti keamanan dari pengaturan dukungan jarak jauh di sekitarnya.
Catatan yang selesai harus menyatakan hasil verifikasi yang sempit: otoritas sementara yang tercantum telah dihapus, pemeriksaan yang tercantum telah dilalui, dan pemilik lokal mengonfirmasi kondisi operasional yang dinyatakan. Hindari klaim bahwa semua akses tidak mungkin atau bahwa seluruh situs telah disertifikasi aman. Kesimpulan tersebut memerlukan lingkup penilaian yang berbeda.
Pertanyaan yang sering diajukan
Apakah menutup jendela desktop jarak jauh sudah cukup?
Tidak. Hanya dapat menutup penampil lokal saat sesi, akun, layanan, atau tugas latar belakang tetap aktif. Gunakan metode penghentian yang didukung oleh platform dan verifikasi lapisan terkait dalam jalur akses yang disetujui.
Haruskah akses selalu diputuskan segera setelah tugas selesai?
Hapus saat tidak lagi diperlukan, menggunakan urutan yang disetujui. Pertama, tentukan keadaan pekerjaan yang sedang berjalan dan koordinasikan dengan pemilik operasional. Gangguan mendadak dapat menciptakan masalah operasional terpisah, terutama selama perubahan yang membutuhkan penyelesaian atau pembatalan yang didukung.
Apakah menonaktifkan sebuah akun membuktikan bahwa meter beroperasi secara normal?
Tidak. Verifikasi akses dan verifikasi operasional menjawab pertanyaan yang berbeda. Periksa kondisi akuisisi atau proses normal secara terpisah dan catat setiap gangguan, peringatan yang belum terselesaikan, atau perbedaan konfigurasi.
Apakah ini memerlukan akun jarak jauh di dalam meter?
Tidak. Akun mungkin milik gateway, host pemeliharaan, layanan jaringan, atau aplikasi eksternal. Dokumentasi perangkat yang terpasang secara tepat menentukan kemampuannya. Jangan menetapkan fitur administratif ke meter hanya karena sistem dukungan jarak jauh dapat menjangkau jaringan sekitarnya.